Bir ofisin ön kapısı, sistem odasının kapısı ya da arşiv katı… Kurumların en değerli varlıkları çoğu zaman tek bir kapının arkasında durur. Siber güvenliğe ciddi bütçeler ayıran pek çok şirket, fiziksel erişimi hâlâ anahtar teslim tutanakları veya yıllar önce kurulmuş, kopyalanması kolay kartlarla yönetiyor. Oysa saldırganın sunucuya ulaşmasının en kısa yolu bazen ağdan değil, açık kalan bir kapıdan geçer. Bu rehberde geçiş kontrol sistemi nedir, hangi bileşenlerden oluşur, kartlı, biyometrik ve mobil çözümler arasında nasıl seçim yapılır ve 2026’da yürürlüğe giren KVKK ilke kararı biyometrik sistemleri nasıl etkiliyor; adım adım ele alıyoruz.
Geçiş Kontrol Sistemi Nedir?
Geçiş kontrol sistemi; bir binaya, kata veya odaya kimin, hangi saatlerde ve hangi kapılardan girebileceğini tanımlayan, bu kurala göre kapıyı açan ya da kapalı tutan ve her denemeyi kayıt altına alan elektronik güvenlik altyapısıdır. Mekanik anahtardan farkı şudur: Kaybolan bir kartın yetkisi saniyeler içinde iptal edilebilir, kilit değiştirmek gerekmez ve “kim, ne zaman, nereye girdi?” sorusunun cevabı her an raporlanabilir.
Bir Geçiş Kontrol Sisteminin Temel Bileşenleri
Markadan bağımsız olarak profesyonel bir kurulum genellikle şu parçalardan oluşur:
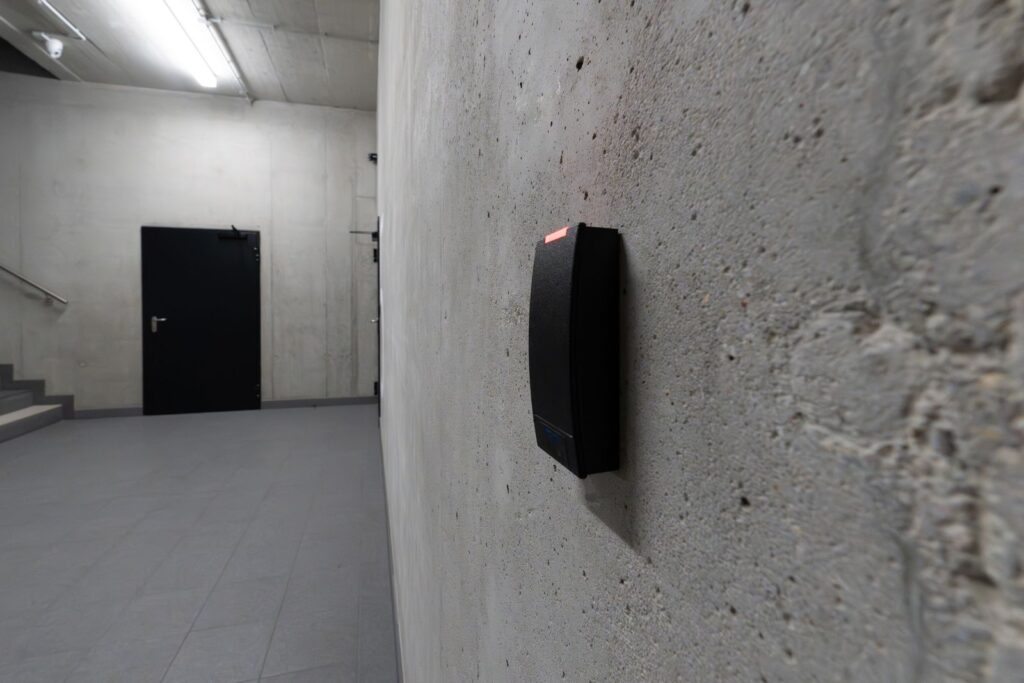
- Okuyucu (reader): Kartı, PIN’i, mobil kimliği veya biyometrik özelliği okuyan kapı yanındaki cihaz.
- Kontrol paneli (controller): Okuyucudan gelen kimliği yetki tablosuyla karşılaştırıp kilidi tetikleyen beyin. Ağ bağlantısı kopsa bile yerel hafızasıyla çalışmaya devam edebilmelidir.
- Kilit donanımı: Manyetik kilit, elektrikli karşılık (strike) veya motorlu kilit. Kapının yangın ve tahliye senaryosundaki davranışı bu seçimle belirlenir.
- Kapı kontağı ve çıkış butonu: Kapının zorla açıldığını ya da açık unutulduğunu algılar; içeriden kontrollü çıkış sağlar.
- Yönetim yazılımı: Kullanıcı, kart, zaman dilimi ve bölge tanımlarının yapıldığı, olay kayıtlarının tutulduğu merkezi platform (yerinde sunucu veya bulut).
- Altyapı: Okuyucu ve panelleri bağlayan kablolama, güç kaynakları ve ağ bağlantısı.
Kimlik Doğrulama Yöntemleri: Kart, PIN, Mobil ve Biyometri
| Yöntem | Güçlü Yanı | Dikkat Edilecek Nokta |
|---|---|---|
| 125 kHz proximity kart | Ucuz, yaygın | Veri şifresiz; ucuz cihazlarla saniyeler içinde kopyalanabiliyor |
| 13,56 MHz akıllı kart (ör. MIFARE DESFire EV3, iCLASS) | Şifreleme ve karşılıklı kimlik doğrulama | Varsayılan anahtarlar mutlaka değiştirilmeli |
| PIN / şifreli tuş takımı | Kart gerektirmez | Paylaşılabilir, omuz üstünden izlenebilir |
| Mobil kimlik (NFC / Bluetooth) | Kart dağıtımı yok, uzaktan yetki verme | Telefon politikası ve MDM ile birlikte düşünülmeli |
| Biyometri (parmak izi, yüz, avuç içi) | Kişiye bağlı, devredilemez | KVKK açısından özel nitelikli veri; kullanım amacı sınırlı |
125 kHz Kartlar Neden Artık Yeterli Değil?
Eski tip proximity kartlarda tesis kodu ve kart numarası şifrelenmeden saklanır. Güvenlik uzmanlarının paylaştığı örneklerde, internetten birkaç on dolara alınan bir okuyucu-yazıcıyla kartın okunup boş bir karta kopyalanmasının yalnızca birkaç saniye sürdüğü gösteriliyor. Kartı cebinizden çıkarmadan, asansörde yanınızda duran biri bu işlemi yapabilir. Bu nedenle yeni projelerde 13,56 MHz frekansında çalışan, şifreleme ve kimlik doğrulama destekleyen akıllı kartlar tercih edilmeli; mevcut sistemlerde ise çift frekanslı okuyucularla kademeli geçiş planlanmalıdır.
Tek Faktör mü, Çok Faktör mü?
Her kapı aynı risk seviyesinde değildir. Ana giriş için tek başına kart yeterli olabilirken sistem odası, kasa dairesi veya ar-ge laboratuvarı gibi kritik alanlarda “kart + PIN” gibi iki faktörlü doğrulama kullanmak, kaybolan ya da kopyalanan bir kartın tek başına kapıyı açmasını engeller.
Okuyucu ile Panel Arasındaki Gizli Zayıf Nokta: Wiegand ve OSDP
Kart ne kadar güvenli olursa olsun, okuyucunun kimlik bilgisini panele nasıl ilettiği de en az kart kadar önemlidir. Sektörde uzun yıllar standart olan Wiegand arayüzü tek yönlü çalışır, veriyi şifrelemez ve hattı denetlemez. Okuyucunun arkasına erişebilen biri hattı dinleyip kaydettiği kimliği daha sonra tekrar gönderebilir (replay saldırısı). HID Global’e göre mevcut fiziksel erişim sistemlerinin yaklaşık yüzde 90’ı hâlâ Wiegand kullanıyor.
Bunun modern alternatifi OSDP (Open Supervised Device Protocol)‘dir. 2008’de geliştirilip Güvenlik Endüstrisi Derneği SIA’ya devredilen protokol, Mayıs 2020’de IEC tarafından IEC 60839-11-5 numarasıyla uluslararası standart olarak kabul edildi. OSDP’nin öne çıkan özellikleri şunlar:
- Çift yönlü iletişim: Panel okuyucuya komut gönderebilir, okuyucunun yazılımı uzaktan güncellenebilir.
- Secure Channel ile AES-128 şifreli veri iletimi.
- Hat denetimi ve okuyucu kapağı açıldığında sabotaj (tamper) uyarısı.
- Wiegand’ın altı veya daha fazla iletkenine karşılık iki telli RS-485 hat ve yaklaşık 1.200 metreye (4.000 feet) kadar kablo mesafesi.
Yeni bir projede okuyucu ve panelin OSDP Secure Channel desteklemesini şartnameye yazmak, sonradan yapılacak pahalı bir yenilemenin önüne geçer.
KVKK ve Biyometrik Geçiş Kontrol: 2026/921 Sayılı İlke Kararı
Parmak izi veya yüz tanıma ile çalışan cihazlar Türkiye’de uzun süredir hem kapı açmak hem de mesai takibi için yaygın biçimde kullanılıyordu. Kişisel Verileri Koruma Kurulu’nun 29.04.2026 tarihli ve 2026/921 sayılı “Mesai Takibi Amacıyla Biyometrik Veri İşlenmesi Hakkında İlke Kararı”, 2 Haziran 2026’da Resmi Gazete’de yayımlandı ve bu tabloyu önemli ölçüde değiştirdi. Kararın ana noktaları şöyle özetlenebilir:
- Biyometrik veri, KVKK’nın 6. maddesi kapsamında özel nitelikli kişisel veridir; yalnızca mesai takibi amacıyla işlenmesi hukuka aykırılık oluşturabilir.
- Çalışan ile işveren arasındaki güç dengesizliği nedeniyle açık rıza tek başına yeterli bir dayanak kabul edilmiyor; ölçülülük ve veri minimizasyonu ilkeleri ayrıca aranıyor.
- Kurul; şifreli kart, PIN, RFID/NFC kartlar gibi alternatif yöntemleri örnek olarak gösteriyor.
Kurum, 27 Ağustos 2026’daki ek duyurusunda kararın yalnızca mesai takibi amacını kapsadığını netleştirdi. Güvenlik riski yüksek alanlarda biyometri; kimlik doğrulama ve kritik alan erişim kontrolünün parçası olarak, gerekli alan ve kişilerle sınırlı tutulmak ve alternatifler yetersiz kalmak şartıyla ayrıca değerlendirilebilir. Ancak bu değerlendirmeyi veri sorumlusunun kendisi yapmalı ve belgelemelidir. Şablon veya hash biçiminde saklamanın da veriyi biyometrik olmaktan çıkarmadığı vurgulandı.
Pratikte bunun anlamı şudur: Genel ofis girişi ve puantaj için kart veya mobil kimliğe geçmek, biyometriyi ise yalnızca gerçekten gerekçelendirilebilen kritik alanlarda ve puantaj sisteminden ayrılmış bir veri akışıyla kullanmak en güvenli yaklaşımdır. Olası bir ihlal durumunda izlenecek adımlar için KVKK veri ihlali bildirimi rehberimize göz atabilirsiniz. Hukuki değerlendirme için mutlaka KVKK alanında uzman bir hukukçuya danışılmalıdır.
Altyapı Tarafında Dikkat Edilmesi Gerekenler
Geçiş kontrolü bir yazılım projesi gibi görünse de başarısı büyük ölçüde altyapıya bağlıdır:
- Kablolama: Okuyucu, kilit, kapı kontağı ve buton hatları kapı başına ayrı planlanmalı; tavan ve şaft güzergâhları baştan belirlenmelidir.
- Enerji: Panel ve kilitler, elektrik kesintisinde de çalışacak şekilde akülü güç kaynağı veya UPS ile beslenmelidir. IP tabanlı okuyucu ve kontrolörlerde PoE switch kullanmak ayrı enerji hattı ihtiyacını azaltır.
- Ağ ayrımı: Kontrolörler ve yönetim sunucusu kullanıcı ağından ayrı tutulmalıdır. Bunun en pratik yolu, güvenlik cihazlarını kendi VLAN segmentine almak ve aradaki trafiği firewall kurallarıyla sınırlamaktır.
- Yangın senaryosu: Tahliye yollarındaki kapıların yangın alarmında nasıl davranacağı (fail-safe / fail-secure) yangın sistemi ve ilgili mevzuatla uyumlu olarak projelendirilmelidir.
- Entegrasyon: IP kamera, alarm ve ziyaretçi yönetimi ile entegrasyon; bir “kapı zorlandı” olayının anında ilgili kamera görüntüsüyle eşleşmesini sağlar.
Sistem odaları özellikle hassas bir noktadır. Bu alanların fiziksel erişim gereklilikleri için sistem odası yönetmeliği ve standartları yazımızda ayrıntılı bilgi bulabilirsiniz.
Doğru Geçiş Kontrol Sistemini Seçmek İçin Adımlar
- Risk haritası çıkarın: Tüm kapıları listeleyin ve her birini düşük, orta, yüksek risk olarak sınıflandırın.
- Kimlik teknolojisine karar verin: Yeni kurulumda 125 kHz kartlardan kaçının; şifreli akıllı kart veya mobil kimlik tercih edin.
- Protokolü şartnameye yazın: Okuyucu–panel iletişimi için OSDP Secure Channel isteyin.
- Ölçeklenebilirliği sorgulayın: Kapı, kullanıcı ve lokasyon sayısı arttığında lisans ve donanım nasıl büyüyecek?
- Yerinde mi, bulut mu? Çok şubeli yapılarda bulut tabanlı yönetim kolaylık sağlar; ancak veri lokasyonu ve internet kesintisinde yerel çalışma mutlaka değerlendirilmelidir.
- KVKK uyumunu baştan tasarlayın: Aydınlatma metinleri, saklama süreleri, log erişim yetkileri ve biyometri kullanılıyorsa yazılı gerekçe hazırlayın.
- Bakım ve test planı yapın: Okuyucu yazılımları, panel firmware’leri ve akülerin periyodik kontrolü sözleşmede yer almalıdır.
Sonuç
Geçiş kontrol sistemi, artık yalnızca kapı açan bir cihaz değil; kurumun bilgi güvenliği, iş sürekliliği ve KVKK uyumu stratejisinin parçasıdır. Kopyalanması kolay kartlardan şifreli kimliklere, şifresiz Wiegand hatlarından OSDP’ye ve parmak iziyle puantajdan amaca uygun, ölçülü yöntemlere geçiş, 2026 itibarıyla birçok kurum için ertelenmemesi gereken bir başlık hâline geldi. Doğru planlanmış kablolama, enerji ve ağ altyapısıyla kurulan bir sistem ise yıllarca sorunsuz hizmet verir.
Ofisinizdeki geçiş kontrol altyapısını yenilemeyi veya sıfırdan kurmayı planlıyorsanız Infranet olarak keşif, kablolama, ağ ve kurulum aşamalarında yanınızdayız. İhtiyaçlarınızı birlikte değerlendirmek için bizimle iletişime geçin.